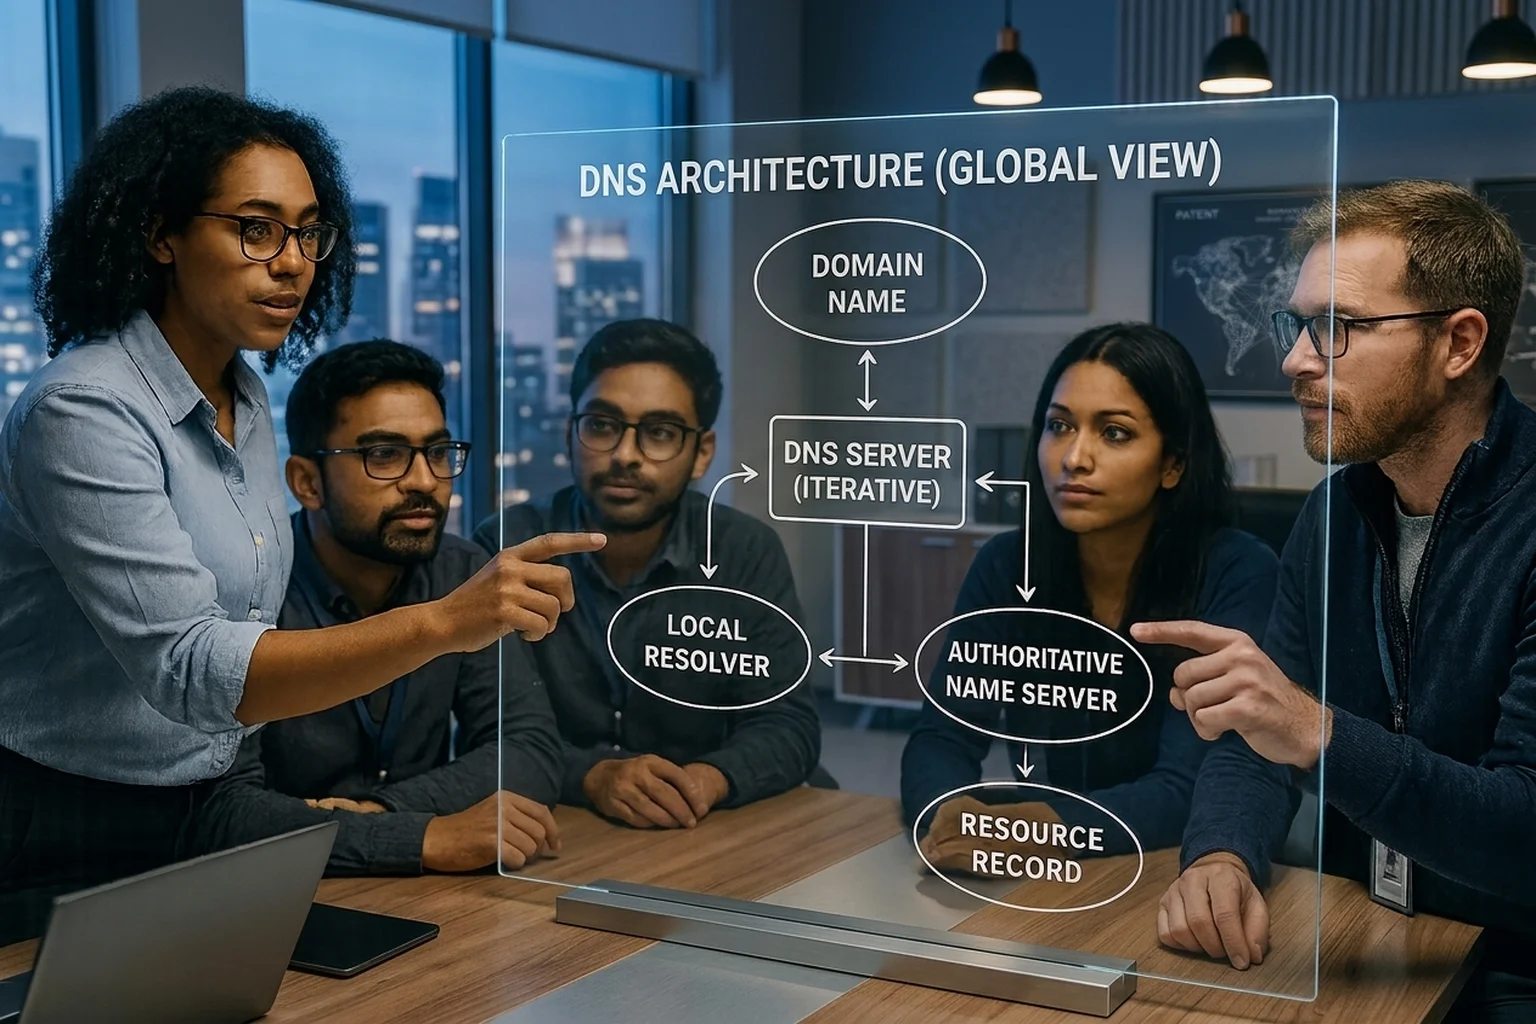
Guide complet sur les DNS maîtres, résolveurs locaux, commandes de diagnostic et enregistrements DNS.
DNS Maîtres & Résolveurs Locaux
Fonctionnement Global du DNS
Le Domain Name System (DNS) est le système de noms de domaine qui agit comme l'annuaire d'Internet. Il traduit les noms de domaine lisibles par l'homme (comme www.example.com) en adresses IP numériques (comme 192.168.1.1) que les ordinateurs utilisent pour communiquer. Cette traduction est essentielle car les humains retiennent plus facilement des noms que des séries de chiffres.
Requête DNS pour www.example.com
Interroge les serveurs DNS
Fournit la réponse définitive
Adresse IP retournée
Cette architecture hiérarchique permet une résolution efficace des noms de domaine tout en répartissant la charge sur de nombreux serveurs à travers le monde.
DNS Maîtres : Serveurs Autoritaires
Les DNS maîtres, également appelés serveurs autoritaires, sont les détenteurs des informations définitives pour un domaine spécifique. Ils constituent la source de vérité pour les enregistrements DNS d'un domaine particulier.
Chaque domaine possède au moins deux serveurs DNS maîtres qui stockent les informations définitives :
- Zone DNS: Base de données contenant tous les enregistrements
- Fichier de zone: Fichier texte structuré
- Enregistrements: A, AAAA, MX, CNAME, TXT, etc.
Lorsqu'un résolveur DNS interroge un serveur maître, il répond avec les informations autoritaires stockées dans sa base de données.
Caractéristiques Clés
| Fonction | DNS Maître | Résolveur DNS |
|---|---|---|
| Rôle principal | Source autoritative des enregistrements DNS | Interrogation et cache des requêtes DNS |
| Portée | Domaine(s) spécifique(s) | Tous domaines via cache |
| Gestion | Administrateurs de domaine | Utilisateurs ou fournisseurs d'accès |
| Mise à jour | Manuelle ou via API | Automatique via cache |
| Sécurité | DNSSEC, restrictions d'accès | DoH/DoT, filtrage local |
Les DNS maîtres sont généralement gérés par les registraires de noms de domaine ou les administrateurs système des organisations propriétaires des domaines. Les logiciels couramment utilisés incluent BIND, PowerDNS et NSD.
Types d'Enregistrements DNS
Les enregistrements DNS sont des éléments fondamentaux stockés dans les zones DNS des serveurs maîtres. Voici les principaux types d'enregistrements que vous devez connaître :
| Type d'Enregistrement | Description |
|---|---|
| Enregistrement A | Mappe un nom de domaine à une adresse IPv4 |
| Enregistrement AAAA | Mappe un nom de domaine à une adresse IPv6 |
| Enregistrement PTR | Utilisé pour la résolution inverse (IP vers nom de domaine) |
| Enregistrement CNAME | Crée un alias pour un autre nom de domaine |
| Enregistrement MX | Spécifie les serveurs de messagerie pour un domaine |
| Enregistrement NS | Identifie les serveurs DNS autoritaires pour un domaine |
| Enregistrement SOA | Contient des informations administratives sur une zone DNS |
| Enregistrement SRV | Spécifie des services disponibles dans un domaine |
| Enregistrement TXT | Stocke des informations textuelles (SPF, DKIM, etc.) |
| Enregistrement CAA | Spécifie les autorités de certification autorisées à émettre des certificats |
| DNSKEY | Clé publique utilisée dans la validation DNSSEC |
Ces enregistrements sont essentiels pour configurer correctement un domaine et assurer son bon fonctionnement dans l'écosystème DNS.
Résolveurs DNS Locaux
Les résolveurs DNS locaux sont des serveurs DNS installés localement sur un réseau ou un appareil individuel. Leur rôle principal est de gérer les requêtes DNS des clients du réseau, d'interroge les serveurs DNS externes (y compris les DNS maîtres) et de mettre en cache les réponses pour améliorer les performances.
Le client envoie la requête au résolveur local
Le résolveur vérifie d'abord son cache local
Si l'information n'est pas en cache, il interroge les serveurs DNS appropriés
Vérification des signatures cryptographiques (RRSIG) pour authentifier la réponse et détecter toute falsification en transit
Application de règles de blocage ou de politiques de sécurité (ex. : Unbound) avant transmission finale au client
Il reçoit la réponse et la transmet au client
Il stocke la réponse dans son cache pour les requêtes futures
Les résolveurs locaux offrent plusieurs avantages significatifs :
- Confidentialité: Les requêtes DNS restent dans votre réseau
- Performance: Réduction de latence grâce au cache local
- Sécurité: Filtrage des domaines malveillants
- Contrôle: Personnalisation des politiques DNS
- Indépendance: Moins de dépendance aux DNS des FAI
Unbound : Résolveur Local Par Excellence
Unbound est un résolveur DNS récursif open-source, léger et sécurisé, spécialement conçu pour fonctionner comme résolveur local. Développé par NLnet Labs, il est devenu l'un des résolveurs DNS les plus populaires pour les environnements locaux et d'entreprise.
Unbound
Résolveur DNS récursif local
Serveurs Racine DNS
Premier point de contact pour la résolution DNS
Serveurs TLD
Gestionnaires des extensions (.com, .org, etc.)
DNS Maîtres
Serveurs autoritaires du domaine demandé
Unbound se distingue par ses caractéristiques avancées :
- Validation DNSSEC: Vérifie automatiquement les signatures cryptographiques
- Cache optimisé: Réduction des temps de réponse
- Chiffrement: Support de DoT et DoH
- Léger: Faible consommation de ressources
- Sécurisé: Conçu pour résister aux attaques
Contrairement à de nombreux résolveurs, Unbound effectue lui-même la résolution complète.
Relation entre DNS Maîtres et Résolveurs Locaux
La relation entre les DNS maîtres et les résolveurs locaux comme Unbound est fondamentale dans l'écosystème DNS. Voici comment ils interagissent :
DNS Maître
Serveur autoritaire qui détient les informations définitives pour un domaine
Résolveur Local (Unbound)
Interroge les DNS maîtres et met en cache les réponses
Client
Demande la résolution de noms de domaine
Processus d'Interaction
Requête Client
Le client demande la résolution d'un nom de domaine
Vérification Cache
Unbound vérifie en priorité son cache local
Identification
Localisation des DNS maîtres autoritaires du domaine
Interrogation Directe
Unbound consulte directement les serveurs maîtres
Réponse Autorisée
Les serveurs maîtres renvoient les données officielles
Transmission & Cache
Mise en cache local et retour immédiat au client
Cette relation directe entre résolveurs locaux et DNS maîtres permet une meilleure fraîcheur des données, une validation DNSSEC directe, une réduction de la dépendance aux résolveurs tiers et une amélioration de la confidentialité des requêtes.
Rôle des DNS des FAI dans l'Écosystème
Les serveurs DNS des FAI (Fournisseurs d'Accès à Internet) sont des résolveurs DNS gérés par les opérateurs internet. Ils jouent un rôle important dans le paysage DNS mais présentent certaines différences avec les résolveurs locaux comme Unbound.
Fonctionnement des DNS FAI
Différences Clés
| Caractéristique | Résolveur Local (Unbound) | DNS FAI |
|---|---|---|
| Localisation | Installé localement sur votre réseau | Géré par le FAI sur ses serveurs |
| Contrôle | Complet - vous gérez la configuration | Limité - le FAI décide des politiques |
| Confidentialité | Requêtes restent dans votre réseau | Requêtes visibles par le FAI |
| Performance | Cache local, très rapide après première requête | Dépend de la qualité du FAI |
| Sécurité | Validation DNSSEC complète | DNSSEC parfois partiellement implémenté |
Diagramme des Interactions DNS
Voici une représentation visuelle des interactions entre les différents composants de l'écosystème DNS :
Client Local
Navigateur Web, Application, OS
Résolveur Local
Unbound, dnsmasq, Pi-hole
Infrastructure DNS Externe
Serveurs Racine, TLD, DNS Maîtres
Processus de Résolution DNS
Émission Requête
Le client envoie une requête DNS à Unbound
Contrôle Cache
Unbound vérifie son cache local immédiat
Résolution Racine / Amont
Interrogation récursive des serveurs racines et TLD
Réponse Autorisée
Les DNS maîtres répondent avec les données officielles
Validation & Envoi
Validation DNSSEC, mise en cache et retour au client
Avantages des Résolveurs Locaux comme Unbound
L'utilisation d'un résolveur local comme Unbound présente plusieurs avantages significatifs par rapport à l'utilisation directe des DNS de FAI ou de résolveurs publics :
En utilisant Unbound, vous reprenez le contrôle de vos requêtes DNS et réduisez votre dépendance aux infrastructures tierces, tout en améliorant la sécurité et la confidentialité de votre navigation.
Connaissez-vous ?
Explorez ces concepts essentiels du DNS pour mieux comprendre son fonctionnement et optimiser votre utilisation des résolveurs locaux comme Unbound.
Sécurité DNS Avancée
La sécurisation des échanges entre résolveurs locaux et DNS maîtres est essentielle pour prévenir diverses attaques. Voici les principales menaces et solutions :
Menaces Courantes
Solutions de Sécurité
Processus de Validation DNSSEC
DNSSEC (Domain Name System Security Extensions) est une suite d'extensions de sécurité pour le DNS qui permet de vérifier l'authenticité et l'intégrité des réponses DNS. Il empêche les attaques par empoisonnement de cache en ajoutant des signatures cryptographiques aux enregistrements DNS.
1. Signature des données
Le propriétaire du domaine signe cryptographiquement ses enregistrements DNS avec une clé privée.
2. Publication des clés
Les clés publiques sont publiées dans la zone DNS sous forme d'enregistrements DS (Delegation Signer).
3. Chaîne de confiance
Les résolveurs valident les signatures en remontant la chaîne de confiance depuis la racine DNS.
4. Validation finale
Le résolveur vérifie la signature avec la clé publique correspondante avant d'accepter la réponse.
Commandes de Diagnostics DNS
Ces commandes essentielles vous aideront à diagnostiquer et dépanner les problèmes DNS dans votre réseau. Cliquez sur le bouton de copie pour utiliser ces commandes directement dans votre terminal :
Quiz DNS
Testez vos connaissances sur les DNS maîtres, résolveurs locaux et DNSSEC avec ce quiz interactif. Cliquez sur chaque carte pour découvrir la réponse !
Vous avez terminé le quiz ! Combien de réponses correctes avez-vous obtenu ?
Conclusion
Ce guide complet a exploré les différents aspects des DNS maîtres, des résolveurs locaux comme Unbound, et de l'écosystème DNS dans son ensemble. Nous avons vu comment les serveurs autoritaires et les résolveurs interagissent pour traduire les noms de domaine en adresses IP, garantissant ainsi le bon fonctionnement d'Internet.
L'utilisation d'un résolveur local comme Unbound offre des avantages significatifs en termes de confidentialité, sécurité et performance. En prenant le contrôle de votre résolution DNS, vous réduisez votre dépendance aux fournisseurs externes et protégez vos données des regards indiscrets.
📚 Guide OpenSUSE Unbound
Documentation officielle et tutoriel pas-à-pas pour l'installation, le paramétrage et la sécurisation d'Unbound sous openSUSE.
⚙️ 15 Options Essentielles
Analyse détaillée des directives indispensables pour optimiser le cache, durcir la sécurité et bloquer les fuites de requêtes DNS.
💻 Configuration Unbound sur GitHub
Dépôt de configurations prêtes à l'emploi, règles de filtrage anti-pistage et scripts de durcissement validés en production.
En maîtrisant les concepts présentés dans ce guide et en utilisant les outils de diagnostic appropriés, vous serez parfaitement équipé pour résoudre les problèmes DNS et optimiser les performances de votre réseau.
👥 Commentaires
Commenter cet article